AuthzFlow
APIの外へ渡ったデータにも認可の変更を届ける、オープンなプロトコルとランタイム。
APIの外へ渡ったデータにも認可の変更を届ける、オープンなプロトコルとランタイム。
背景
業務のデータは、APIから取得された後も、ブラウザのキャッシュ、デスクトップ・モバイルアプリ、検索インデックス、AIエージェントが扱う情報など、さまざまな場所へ広がります。一方、アクセス権の確認は取得時のAPIにとどまりやすく、共有の解除や権限変更が、その先に保存されたデータへ十分に届かないという課題があります。
具体的には、次のような課題があります。
- 文書の共有を解除しても、相手のブラウザやアプリに取得済みのデータが残り、引き続き閲覧できてしまう。
- 部署異動や退職に伴ってアクセス権を変更しても、どの端末のデータまで利用停止が反映されたのか、管理者が確認できない。
- AIに参照させた文書の閲覧権限を取り消しても、その内容が要約・検索インデックス・AIの記憶に残り、回答に使われる可能性がある。
- 文書の内容が変わっていないため、通常のデータ更新やキャッシュ更新では権限の変更を拾えず、古い権限のまま利用されてしまう。
- Web・デスクトップ・モバイルで権限変更後の処理をそれぞれ実装する必要があり、開発者の負担や対応漏れが生まれる。
- 端末がオフラインの間に権限が変わると、取得済みデータをいつまで利用させてよいか、再接続時にどう止めるかをアプリごとに判断しなければならない。
- 削除を指示しただけでは、実際に閲覧が止まったのか、保存先から削除されたのかが分からず、管理者が対応状況を説明できない。
目的
AuthzFlowは、認可の変更をデータの利用先へ届け、アプリケーションが手元のデータの閲覧制限や削除などへ反映できるようにすることを目指しています。データを渡した後も、利用できる状態を権限の変化に合わせて更新するための共通基盤をつくります。
概要
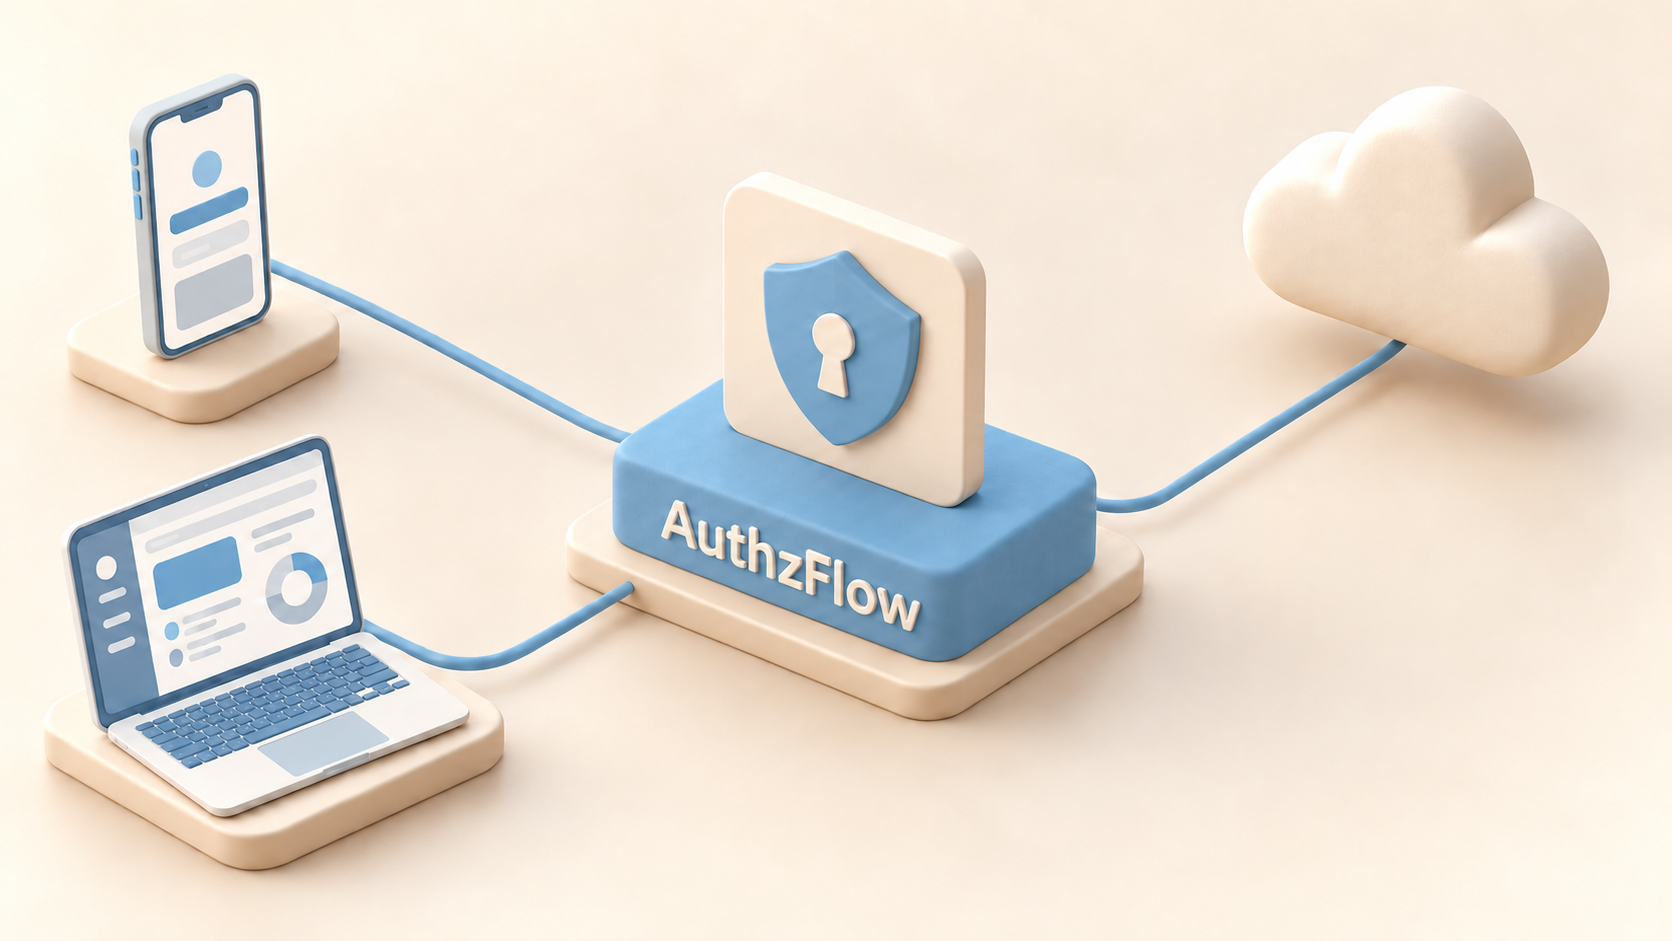
AuthzFlowは、APIの外へ渡ったデータにも認可の変更を届けるための、オープンなプロトコルとランタイムです。サービス側で発生した認可の変更をクライアントへ伝え、それぞれの保存先で必要な処理につなげる役割を担います。
ブラウザ、デスクトップ、モバイル、AIエージェントなど、異なる実行環境で共通の仕組みを使える構成を目指しています。通信できない端末への即時反映や、管理対象外のコピーの回収を保証するものではありません。